


 뉴스
2026년 11월 16일 월요일 17:49
키 침해 가능성 제기 후 Safe 지갑에서 650만 달러 유출된 것으로 알려져
코인텔레그래프
월요일 Safe 지갑에서 가상자산 약 645만 달러가 손실된 것으로 알려진 가운데, Zodiac 공동 창립자는 Zodiac 계약의 결함이 아니라 키 침해 가능성과 지갑 권한 설정을 원인으로 지목했다.
블록체인 보안업체 PeckShield는 온체인 조사관 Specter를 인용해 의심되는 탈취를 보도했다. Cointelegraph가 검토한 이더리움 블록체인 기록에 따르면 월요일 단일 거래에서 약 439만 USDC(USDC)와 172만 syrupUSDC 토큰이 해당 지갑에서 전송됐다.
Zodiac 공동 창립자 Johannes Moormann은 Cointelegraph에 자신의 팀이 해당 거래를 검토한 결과, 거래가 지갑의 Zodiac Roles Modifier를 거쳤으며 이 모듈이 설정된 권한 정책에 따라 전송을 확인하고 승인했다는 사실을 확인했다고 말했다. 그는 “모듈에는 취약점이 없습니다. 계약은 정상적으로 작동했습니다. 거래는 오랜 기간 역할 구성원이었던 사람의 키에서 발생했으며, 그 키가 침해됐을 가능성이 가장 큽니다”라고 말했다.
Moormann은 지갑의 사용자 지정 권한 정책이 해당 거래를 거의 확실히 의도치 않게 허용했다고 덧붙였다. 그는 지갑 운영자들이 키와 권한을 관리했으며 Zodiac은 이에 접근할 수도, 설정에 관여할 수도 없었다고 말했다. Zodiac은 피해를 입은 팀과 접촉한 적이 없다.
Specter는 처음에 Zodiac Roles 모듈을 의심되는 공격의 일부로 지목했다. PeckShield는 공격자가 Hyperliquid에서 모네로 연계 토큰을 구매하는 데 약 81만3,000달러를 사용했다고도 밝혔다.
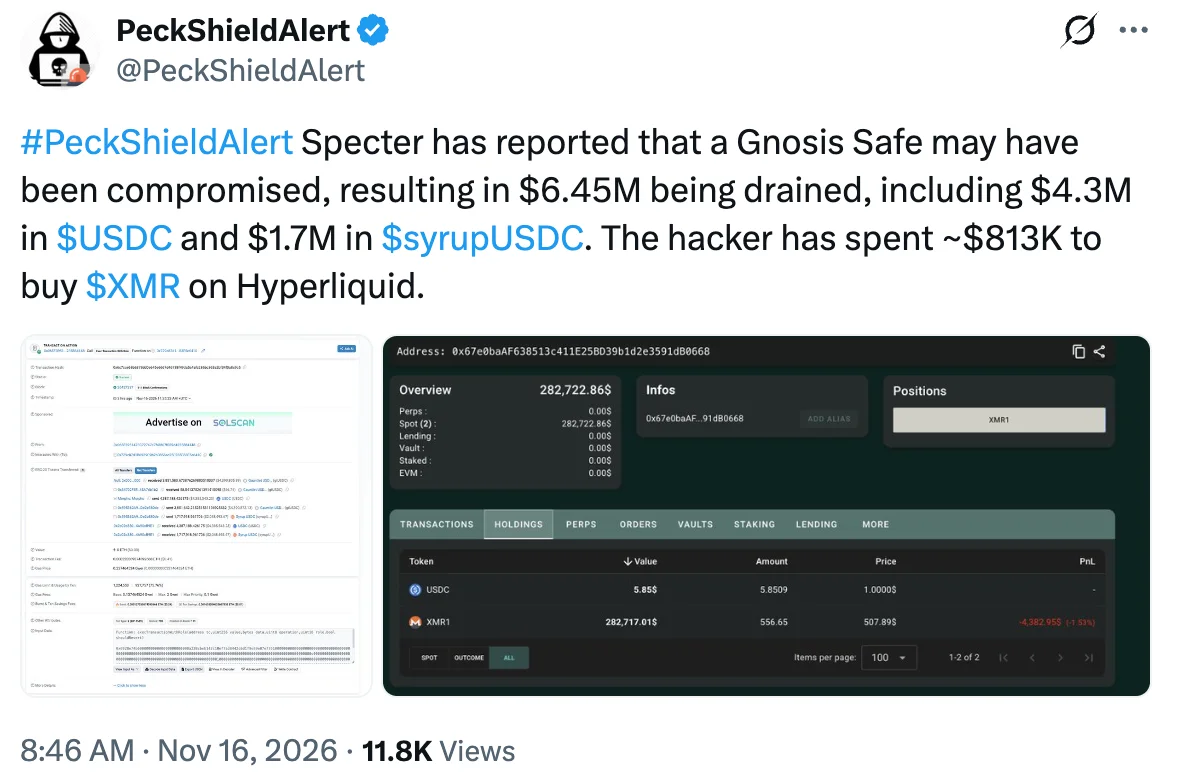
출처: PeckShieldAlert
Zodiac Roles 모듈은 Safe 사용자가 특정 거래에 대한 권한을 지정할 수 있게 한다. Moormann은 이번 사건이 이 모듈을 사용하는 다른 지갑에 영향을 미치는 취약점을 나타내는 것은 아니라고 말했다.
지갑 소유자의 신원은 확인되지 않았다. Cointelegraph는 논평을 듣기 위해 Safe와 Gnosis Guild에 연락했지만, 기사 발행 시점까지 답변을 받지 못했다.
관련 기사: 법무부, 바이낸스 해킹에서 12억 달러 압류 추진하고 FaceStealer 사기 차단
Bitquery, 유사한 자금 흐름 포착
블록체인 분석업체 Bitquery는 Safe 지갑에서 나온 자금이 여러 주소를 거쳐 Hyperliquid로 이동했으며, 이곳에서 5개 계정이 약 100만 달러 규모의 XMR1 토큰을 구매했다고 추적했다.
이 업체는 월요일 발생한 Lighter 사건 이후의 자금 이동과 유사한 점으로 160 이더(ETH) 전송과 XMR1 구매를 꼽았다.
그러나 Bitquery는 두 지갑 그룹을 연결하는 전송을 발견하지 못했으며 동일한 행위자가 관여했는지도 확인할 수 없다고 말했다.
Copyrights ⓒ BLOCKCHAINSEOUL. 무단 전재 및 재배포 금지