


 뉴스
2026년 11월 17일 화요일 14:47
줌·HSBC 등 178개 기업 웹사이트 보안 침해…가상자산 탈취 시도 포착
김보영 기자mari@gmail.com
웹사이트 운영 플랫폼 취약점 악용해 악성코드 삽입…아이폰 사용자와 결제정보까지 공격 대상
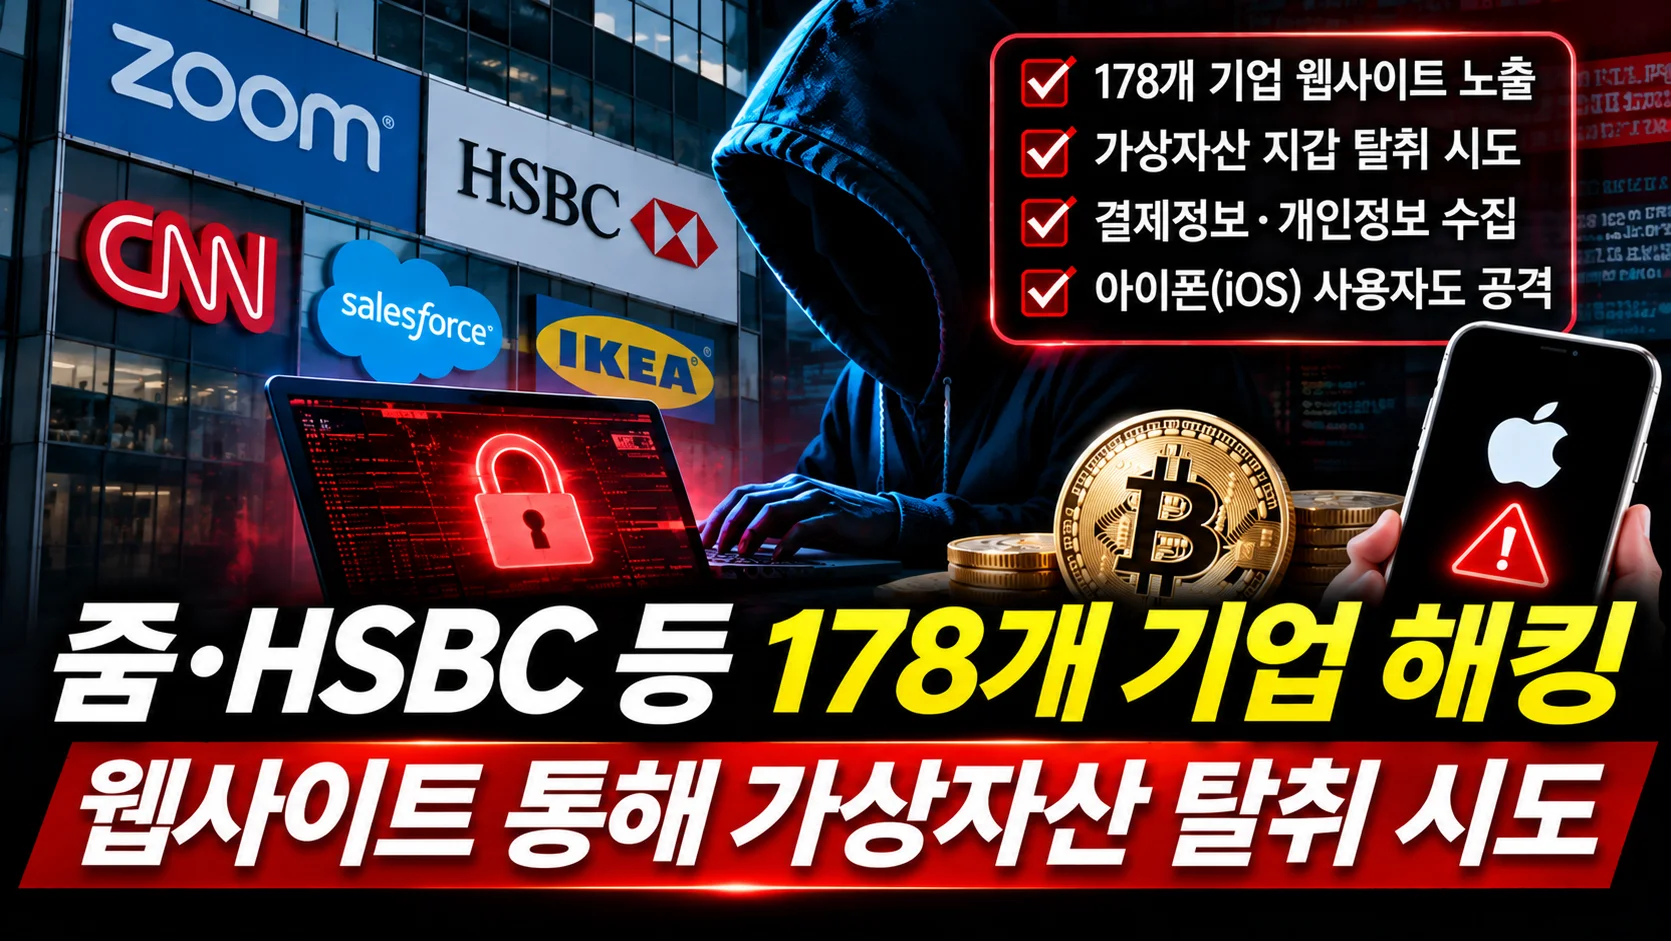
세계적으로 이용자가 많은 기업과 기관의 웹사이트가 가상자산 및 금융정보 탈취를 목적으로 한 사이버 공격에 악용된 것으로 드러났다. 유명 웹사이트를 통해 악성코드가 유포될 수 있다는 사실이 확인되면서 글로벌 사이버보안에 대한 우려가 커지고 있다.
17일 로이터통신에 따르면 줌(Zoom), HSBC, CNN, 세일즈포스, 이케아, 에퀴팩스 등 주요 기업의 웹사이트가 악성 자바스크립트 코드 삽입 공격에 노출됐다.
보안 연구원 스콧 헬미는 웹사이트 최적화 플랫폼 옵티마이즐리(Optimizely)를 통해 178개 기관의 웹사이트가 악성코드에 노출됐다고 밝혔다.
이번 공격은 개별 기업의 시스템을 직접 침입하는 방식이 아니라 여러 기업이 공통으로 사용하는 외부 서비스의 취약점을 악용했다는 점에서 주목된다.
공격자는 옵티마이즐리의 웹사이트 실험 기능에 악성 자바스크립트를 삽입해 해당 서비스를 이용하는 기업의 웹사이트 방문자에게 악성코드가 전달되도록 시도했다.
악성 스크립트의 주요 목적 가운데 하나는 가상자산 탈취였다.
보안 연구진에 따르면 공격 코드는 이용자가 가상자산을 전송하는 과정에서 지갑 주소를 공격자가 관리하는 주소로 바꾸도록 설계됐다.
이러한 공격이 성공할 경우 이용자는 정상적인 지갑으로 가상자산을 전송한다고 생각하지만 실제로는 공격자에게 자산이 전달될 수 있다.
금융정보를 노린 공격도 확인됐다.
악성코드는 이용자가 입력하는 결제카드 정보를 수집하거나 브라우저 쿠키와 화면 캡처 정보를 탈취하도록 설계된 것으로 파악됐다.
특히 애플의 iOS 기기를 겨냥한 공격 코드도 포함돼 있어 아이폰 사용자에 대한 보안 우려도 제기됐다.
다만 공격 코드가 발견됐다는 사실만으로 해당 웹사이트의 모든 방문자가 실제 피해를 입었다고 볼 수는 없다. 실제 가상자산 탈취나 개인정보 유출 규모는 별도로 확인해야 한다.
옵티마이즐리 측은 이번 보안 사고를 인정했다.
회사는 자사 실험 서비스의 취약점이 악용돼 일부 고객 프로젝트에 승인되지 않은 자바스크립트 코드가 추가됐다고 설명했다.
사이버보안 기업 허드슨록 역시 영향을 받은 웹사이트에서 악성코드가 제공된 정황을 확인했다고 밝혔다.
이번 사고는 기업이 사용하는 외부 웹서비스가 사이버 공격의 통로로 악용될 수 있다는 점을 보여준다.
특히 글로벌 금융기관과 통신 서비스, 언론사, 유통기업 등 다양한 업종의 웹사이트가 영향을 받은 것으로 알려지면서 기업들의 외부 서비스 보안 관리 필요성이 커지고 있다.
보안 전문가들은 이용자가 신뢰할 수 있는 유명 웹사이트를 방문하더라도 외부에서 삽입된 악성 스크립트에 노출될 가능성이 있다는 점에 주목하고 있다.
가상자산 이용자는 송금 과정에서 지갑 주소가 변경되지 않았는지 확인하고, 금융정보 입력 시에도 비정상적인 화면이나 결제 요청이 나타나는지 주의할 필요가 있다.
이번 공격과 관련해 실제 금전적 피해 규모와 개인정보 유출 범위가 얼마나 되는지는 추가적인 확인이 필요한 상황이다.
글로벌 주요 기업의 웹사이트를 통한 사이버 공격 정황이 확인되면서 외부 플랫폼의 보안 취약점 관리와 이용자 보호 대책에 관심이 집중되고 있다.
Copyrights ⓒ BLOCKCHAINSEOUL. 무단 전재 및 재배포 금지