

 뉴스
2026년 10월 26일 월요일 14:25
PHP 결함, AI ‘취약점 대재앙’이 예정대로 진행 중임을 보여준다: 이뮤네파이 CEO
코인텔레그래프
특히 지난 수요일 배포된 업데이트를 도입하는 데 수 주가 걸릴 수 있는 소규모 웹사이트를 통해, 인터넷 사용자들은 여전히 PHP 취약점에서 비롯된 사이버 공격에 노출돼 있다고 버그 바운티 플랫폼 이뮤네파이의 CEO 미첼 아마도르가 말했다.
아마도르는 코인텔레그래프에 “이는 예정대로 진행 중인 ‘취약점 대재앙’으로, 취약점 발견 비용은 저렴해졌지만 이를 수정하는 데는 여전히 많은 비용이 든다”고 말했다.
아마도르는 “앞으로 몇 주 동안은 로그인하는 모든 사이트가 이미 침해됐을 수 있다고 생각하라”고 말하며, 사용자들에게 비밀번호를 재사용하지 말고 가상자산 지갑을 웹사이트에 연결할 때 주의하라고 경고했다. 그는 또한 인식할 수 없는 토큰 승인을 취소하라고 촉구했다.
이 발언은 PHP 재단이 2024년에 처음 확인된 중대한 보안 결함의 수정을 자원 부족으로 지연했다고 인정한 지 거의 일주일 만에 나왔다. PHP 개발자들은 같은 날 두 건의 중대한 취약점에 대한 긴급 패치를 배포했지만, 웹사이트 운영자들은 여전히 독립적으로 업데이트해야 한다.
아마도르는 6월 코인텔레그래프가 게재한 인터뷰에서 최첨단 AI 모델의 확산으로 사이버보안의 경쟁 구도가 공격자에게 유리하게 바뀌었으며, 이로 인해 ‘취약점 대재앙’이 발생해 탈중앙화 금융(DeFi) 해킹이 다시 증가했다고 경고했다.
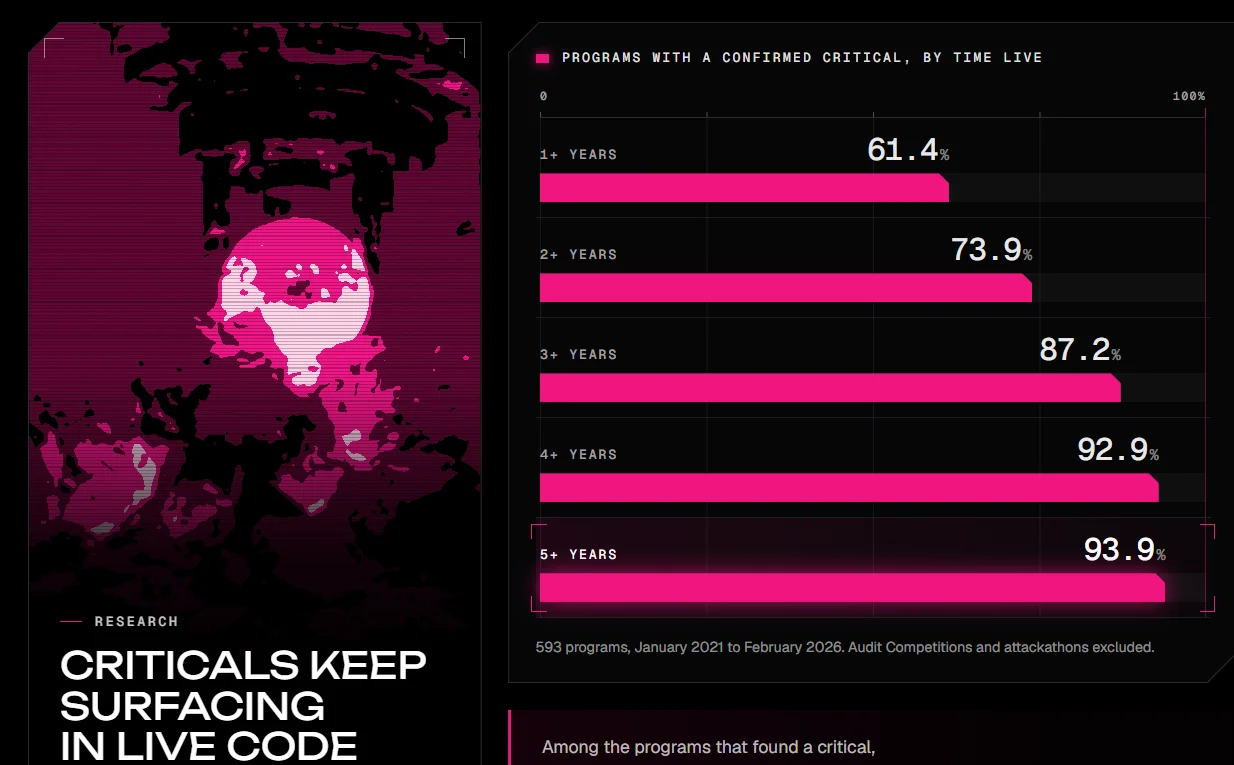
실행 후 경과 시간별로 확인된 중대한 취약점이 있는 프로그램의 비율.
출처: 이뮤네파이
이뮤네파이는 현재까지 650개 프로토콜에 총 1억 4,000만 달러의 버그 바운티를 지급한 세계 최대 버그 바운티 플랫폼이라고 홈페이지에서 밝혔다.
관련 소식: 시식, 10% 바운티 제시… 해커는 탈취 자금을 토네이도 캐시에 쏟아부어
PHP 결함 공개 후 몇 시간 만에 수백만 건의 익스플로잇 시도 발생
클라우드플레어 최고경영자 매슈 프린스에 따르면 PHP 취약점이 공개적으로 알려진 후 24시간 동안 네트워크에서 수백만 건의 익스플로잇 시도 가 발생했으며, 공개 전에도 수천 건의 시도가 있었다고 그는 목요일 X 게시물에서 밝혔다.
인터넷 인프라 기업에 따르면 전 세계 웹사이트 5곳 중 약 1곳이 Cloudflare를 통해 트래픽을 라우팅한다. 이 회사는 웹사이트의 로딩 속도를 높이고 사이버 위협으로부터 사용자를 보호하는 데 도움을 준다.
리서치 서비스 W3테크스는 서버 측 프로그래밍 언어가 확인된 웹사이트 중 약 69%를 PHP가 구동한다고 추정한다. 이번 취약점으로 공격자는 전 세계 웹사이트에 악성코드를 유포하거나 악성 스크립트를 삽입할 수 있다.
FBI 사이버 부서는 수요일 X 게시물에서 이번 취약점으로 악의적인 행위자가 “PHP 코어에서 원격으로 코드를 실행해 민감한 데이터와 네트워크를 잠재적으로 침해할 수 있다”고 경고했다.
Copyrights ⓒ BLOCKCHAINSEOUL. 무단 전재 및 재배포 금지