


 뉴스
2026년 9월 24일 목요일 06:52
EU 금융당국, “양자컴퓨팅 발전, 블록체인 암호체계 위협 가능”
박원빈 기자wbpark@nanryna.kr
EBA·EIOPA·ESMA 공동 경고…공개키로 개인키 추출 시 무단 거래 위험 현재 보안 붕괴 의미는 아냐…양자내성 암호 전환 준비 필요성 부각
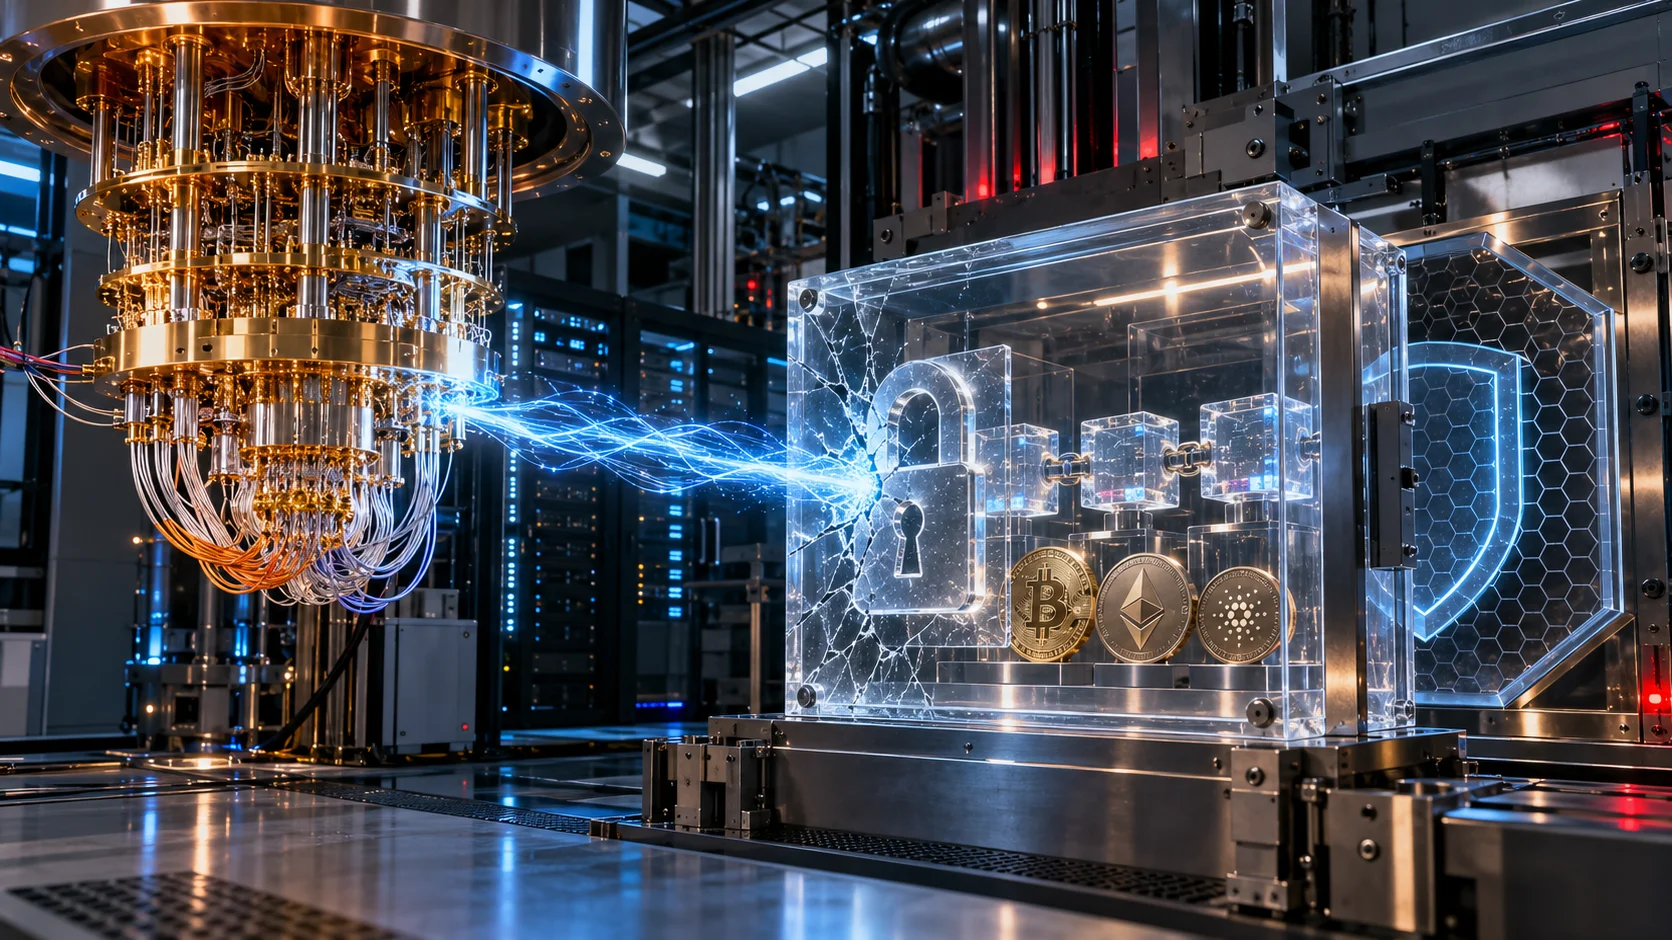
유럽 금융당국이 양자컴퓨팅 기술의 발전이 블록체인과 디지털자산의 보안 체계를 위협할 수 있다며 선제적인 대응을 주문했다.
코인텔레그래프에 따르면 유럽은행감독청(EBA)과 유럽보험연금감독청(EIOPA), 유럽증권시장감독청(ESMA)은 양자컴퓨터가 발전할 경우 현재 블록체인에서 사용하는 일부 암호체계의 안전성이 약화될 수 있다고 경고했다.
블록체인은 공개키와 개인키를 기반으로 이용자의 자산 소유권과 거래 권한을 확인한다. 공개키는 다른 이용자에게 노출될 수 있지만 개인키는 자산 소유자만 보관해야 한다.
현재의 컴퓨팅 환경에서는 공개키만으로 개인키를 알아내는 것이 사실상 불가능한 것으로 평가된다.
그러나 충분한 성능과 안정성을 갖춘 양자컴퓨터가 등장하면 일부 암호 알고리즘의 계산 난도가 크게 낮아질 가능성이 있다.
공격자가 공개키를 이용해 개인키를 추출할 수 있게 되면 정상 이용자인 것처럼 디지털 서명을 생성해 자산을 다른 주소로 이전할 수 있다. 네트워크가 위조된 서명을 정상 거래로 인식하면 거래 승인 이후 자산을 되돌리기 어려울 수 있다.
다만 이번 경고가 현재 양자컴퓨터로 주요 블록체인의 암호체계를 즉시 해독할 수 있다는 의미는 아니다.
실제 공격을 위해서는 암호학적으로 유의미한 수준의 대규모 양자컴퓨터와 높은 연산 안정성이 필요하다.
문제는 블록체인 네트워크의 암호체계를 변경하는 데 상당한 시간이 필요할 수 있다는 점이다.
새로운 서명 방식을 도입하려면 개발자와 밸리데이터, 지갑 사업자, 거래소, 수탁기관 등이 소프트웨어와 보안 장비를 함께 전환해야 한다.
이용자가 기존 주소의 자산을 양자내성 주소로 이전하는 과정도 필요할 수 있다. 장기간 움직이지 않은 자산이나 개인키를 분실한 지갑은 새로운 체계로 전환하기 어려워 잠재적인 보안 취약점으로 남을 가능성이 있다.
이에 따라 업계에서는 양자컴퓨터 공격에 견딜 수 있는 양자내성 암호와 새로운 디지털 서명 방식, 기존 네트워크와의 호환성을 유지하는 전환 절차를 연구하고 있다.
유럽 금융당국의 이번 경고는 양자 위협이 현실화된 뒤 대응하기보다 블록체인과 금융기관이 미리 전환 계획과 기술 기준을 마련해야 한다는 의미로 풀이된다.
Copyrights ⓒ BLOCKCHAINSEOUL. 무단 전재 및 재배포 금지
