
 뉴스
2026년 10월 30일 금요일 13:20
“바이낸스 9조원 해킹, 북한이 배후?”…비트겟 해킹 자금과 연결 정황, 온체인 추적서 드러난 수상한 지갑
이윤호 기자bklove3474@naver.com
TRM Labs·체이널리시스, 북한 해킹 조직 TraderTraitor 지목…지난달 비트겟 3억5,160만 달러 탈취 사건과 자금 세탁 경로 연결 가능성 주목
■ 바이낸스에서 63억6,000만 달러 탈취…10개 블록체인 동시 공격
TRM Labs가 10월 29일 공개한 분석에 따르면 공격자는 바이낸스 관련 지갑에서 약 63억6,000만 달러 상당의 암호화폐를 이동시켰다.
공격은 이더리움, 비트코인, 트론, 솔라나, XRP 레저 등 총 10개 블록체인에 걸쳐 진행됐다.
TRM은 자산 유출 대부분이 약 20분 사이에 집중됐다고 분석했다.
이더리움 네트워크에서 약 37억9,000만 달러, 비트코인에서 약 14억7,000만 달러, 트론에서 약 6억2,800만 달러 상당의 자산이 이동한 것으로 추적됐다.
이번 공격 규모는 2025년 2월 발생한 바이빗 해킹 피해액 약 15억 달러의 네 배 이상에 달한다.
바이낸스는 보안 사고를 인정하고 일부 네트워크의 입출금을 일시 중단했으며, 고객 손실을 보전하겠다는 입장을 밝혔다.
■ “북한 TraderTraitor 소행 가능성 높다”…분석업체 잇따라 지목
이번 사건에서 가장 주목받는 변화는 공격 주체에 대한 분석이다.
TRM Labs는 온체인과 오프체인 정보를 종합해 북한의 TraderTraitor 조직이 이번 공격을 수행했다고 높은 신뢰도로 판단했다.
체이널리시스 역시 이전 해킹 사건과의 연결 정황을 근거로 같은 조직의 소행일 가능성이 높다고 평가했다.
TraderTraitor는 북한 연계 사이버 범죄 조직으로 알려져 있으며, 2025년 바이빗 해킹 사건에서도 미국 연방수사국(FBI)이 해당 조직을 공격 주체로 지목한 바 있다.
이번 바이낸스 해킹에서는 과거 북한 연계 공격과 유사한 사전 준비 과정, 거래 서명 방식, 자금 이동 패턴 등이 확인됐다.
다만 이러한 분석은 보안업체의 귀속 판단이다.
바이낸스와 수사기관의 최종 조사 결과가 발표되기 전까지는 공격 주체가 법적으로 확정됐다고 단정할 수 없다.
■ 지난달 비트겟도 3억5,160만 달러 털렸다
바이낸스 사건보다 약 한 달 앞선 9월 24일에는 글로벌 거래소 비트겟에서 대규모 보안 사고가 발생했다.
TRM Labs에 따르면 공격자는 비트겟의 핫월렛과 웜월렛에서 약 3억5,160만 달러 상당의 자산을 탈취했다.
당시 비트겟은 내부 백엔드 시스템이 침해됐으며, 공격자가 거래 승인 과정에 표시되는 정보를 조작해 비인가 출금을 유도했다고 설명했다.
비트겟은 개인키 자체가 유출되지는 않았으며 콜드월렛은 영향을 받지 않았다고 밝혔다.
비트겟 최고경영자 그레이시 첸은 북한 연계 조직이 관여했을 가능성이 매우 높다고 언급했다.
TRM은 당시 비트겟 해킹 자금의 이동 경로에서 과거 북한 관련 해킹 사건에 사용된 자금 세탁 네트워크와의 중복을 발견했다.
다만 9월 비트겟 사건의 공격 주체는 당시 최종 확정되지 않았다.
■ “두 거래소 해킹 자금이 한곳으로?”…온체인 그래프에 나타난 연결 정황
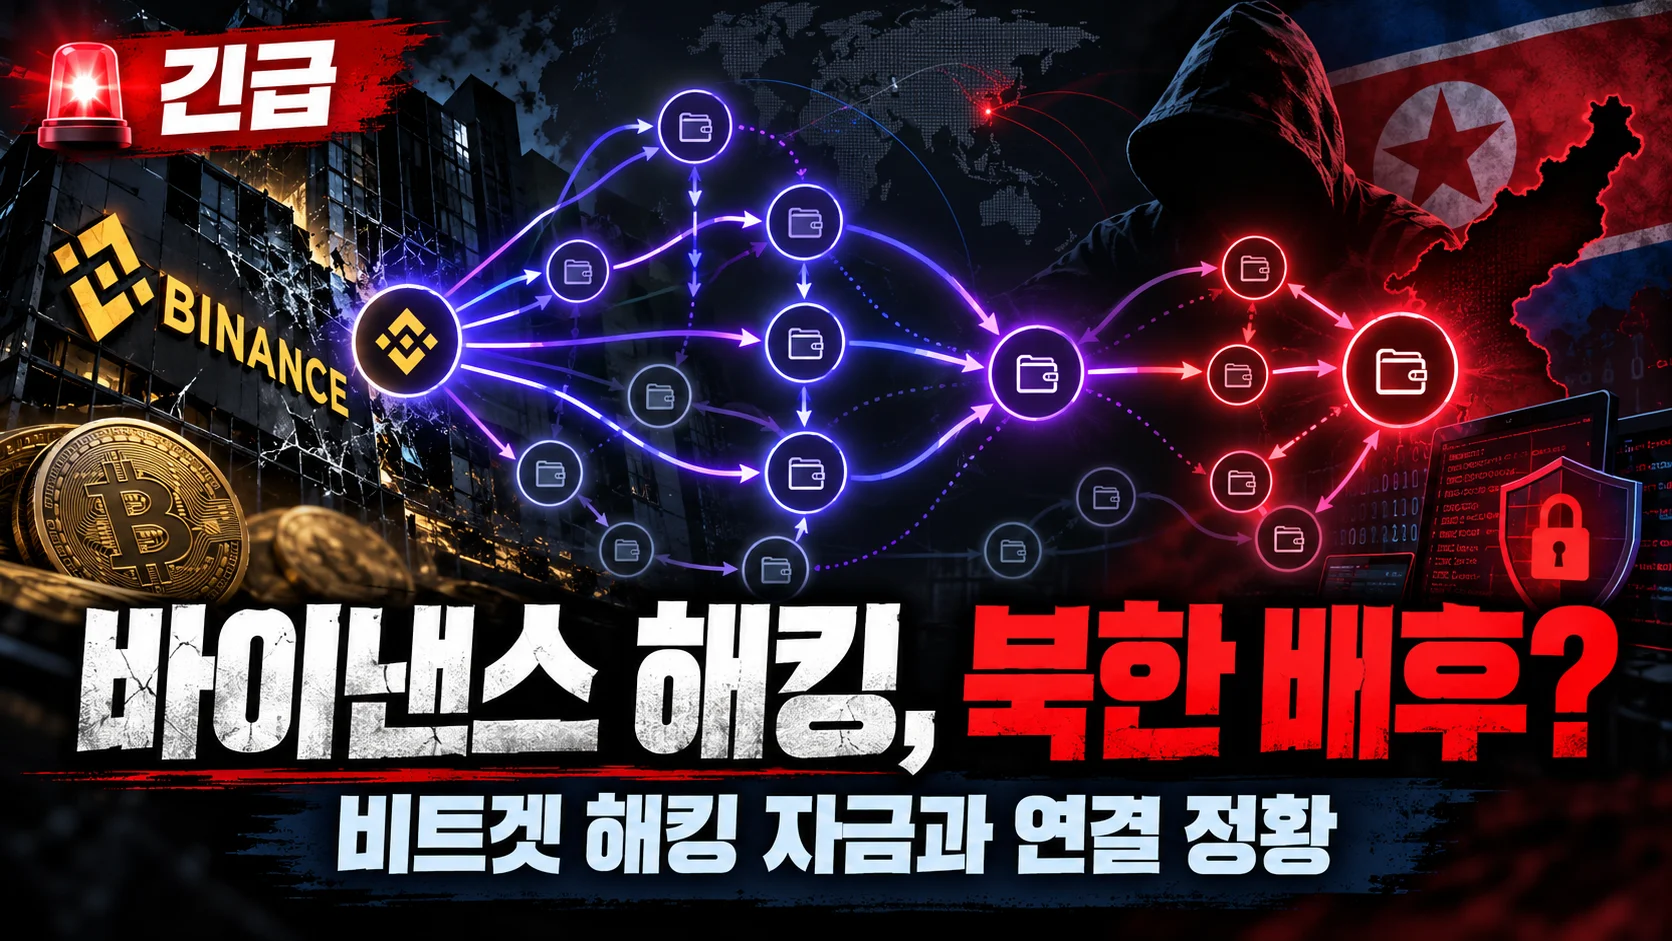
최근 공유된 온체인 추적 이미지에는 바이낸스 공격자로 표시된 지갑에서 나온 자금이 여러 중간 주소를 거쳐 이동하는 모습이 담겼다.
이미지에는 'Binance Exploiter', 'Layering', 'Previous attributed DPRK Hack', 'Commingling'이라는 표시가 등장한다.
상단에서는 바이낸스 해킹 관련 자금이 여러 주소로 분산되고, 하단에서는 이전에 북한 소행으로 귀속된 해킹 자금이 별도 경로를 통해 이동한다.
두 경로는 최종적으로 동일한 지점으로 연결되는 것으로 나타난다.
이러한 구조는 자금 세탁 분석에서 '커밍글링(Commingling)'으로 불린다.
서로 다른 출처의 자금이 같은 지갑이나 서비스에서 합쳐지는 현상을 뜻한다.
다만 제공된 이미지에는 과거 해킹 사건의 거래소명이 직접 표시돼 있지 않다.
따라서 해당 하단 경로가 비트겟 자금인지 확인하려면 원본 분석 보고서와 주소별 거래 내역을 추가로 대조해야 한다.
중요한 것은 북한 관련 과거 해킹 자금과 바이낸스 자금이 연결된다는 분석 자체다.
이러한 연결은 동일한 자금 세탁 인프라가 사용됐을 가능성을 뒷받침할 수 있다.
그러나 같은 세탁 네트워크를 이용했다는 사실만으로 공격을 직접 수행한 해커까지 반드시 동일하다고 확정할 수는 없다.
■ 해커는 어떻게 20분 만에 수십억 달러를 빼돌렸나
TRM Labs는 이번 공격이 적어도 36시간 전부터 준비됐다고 분석했다.
공격자와 관련된 운영 지갑은 토네이도캐시에서 소액의 자금을 수령했고, 공격에 사용할 코드를 배포한 뒤 여러 차례 테스트를 진행한 것으로 추적됐다.
특히 이더리움에서는 EIP-7702 계정 위임 기능이 공격 과정에 사용된 것으로 분석됐다.
TRM에 따르면 공격자는 바이낸스 핫월렛이 사전에 서명한 위임 승인 50개를 확보해 준비했다.
이후 유효한 승인 하나를 이용해 지갑의 동작을 공격자가 통제하는 스마트컨트랙트로 위임했다.
그 결과 한 차례의 주요 거래에서 약 16만7,464 ETH와 63종의 토큰이 공격자 주소로 이동했다.
다른 블록체인에서도 비슷한 시점에 정상적인 형식의 서명이 포함된 비인가 거래가 발생했다.
TRM은 이러한 정황이 바이낸스의 지갑 서명 인프라가 침해됐을 가능성을 보여준다고 분석했다.
바이낸스의 초기 조사에서는 직원 노트북 침해와 서비스 컨테이너 접근 가능성이 제기됐다.
바이낸스는 현재까지 지갑 개인키 자체가 유출됐다는 증거는 발견하지 못했다고 밝혔다.
■ 18,270 BTC를 19개 지갑으로…추적 회피 정황
공격자는 비트코인 약 18,270개를 탈취한 뒤 이를 여러 주소로 분산시켰다.
코인데스크가 10월 30일 공개한 추적 결과에 따르면 탈취된 비트코인은 총 19개 지갑에 분산됐다.
이 가운데 17개 지갑은 각각 정확히 1,000 BTC를 보유하고 있었다.
나머지 두 지갑에는 약 832.5 BTC와 437.7 BTC가 분산된 것으로 분석됐다.
이 같은 방식은 대규모 자금을 여러 주소로 나누는 '필 체인(Peel Chain)' 패턴에 해당한다.
비트코인은 발행사가 특정 지갑의 자산을 직접 동결할 수 없는 구조다.
따라서 자금이 거래소나 장외거래업체, 교환 서비스에 도달하기 전까지는 강제 회수가 쉽지 않다.
■ 27억 달러 동결에도 자금 세탁 지속…디파이까지 이용
이번 사고에서는 스테이블코인 발행사들의 동결 조치가 빠르게 이뤄졌다.
TRM Labs의 초기 온체인 집계에 따르면 테더, 서클, 리플, 월드리버티파이낸셜 등의 대응과 아비트럼 네트워크의 긴급 조치로 약 27억 달러 규모의 자산이 동결되거나 공격자 통제에서 벗어났다.
바이낸스 측 후속 발표에서는 관련 동결 규모가 약 30억 달러 수준으로 언급됐다.
그러나 공격자는 동결을 피하기 위해 스테이블코인을 이더리움으로 교환하거나 디파이 대출 프로토콜을 활용했다.
TRM에 따르면 약 3억2,500만 USDT가 유니스왑X 등 거래 경로를 통해 이더리움으로 교환됐다.
별도 지갑에서는 약 6,000만 USDT를 Aave에 담보로 제공하고 약 1만9,760 ETH를 차입했다.
이는 공격자가 탈취 자산을 단순 보관하는 데 그치지 않고 발행사 동결이 어려운 자산으로 전환하려 했음을 보여준다.
■ 거래소 해킹, 북한의 주요 외화 확보 수단인가
북한 연계 해킹 조직은 오랫동안 가상자산 업계의 주요 보안 위협으로 지목돼 왔다.
미국 수사기관과 블록체인 분석업체들은 북한 관련 조직들이 거래소, 디파이 프로토콜, 브리지 서비스를 공격해 대규모 자산을 탈취한 사례를 추적해 왔다.
가상자산 탈취가 북한의 외화 확보 및 제재 회피 수단으로 활용될 수 있다는 우려도 제기돼 왔다.
다만 개별 사건에서 탈취된 자금이 실제로 어디에 사용됐는지까지 입증하려면 별도의 자금 추적과 수사 결과가 필요하다.
이번 바이낸스 사건에서도 북한 관련 조직이 공격 주체라는 분석과 최종 자금 사용처는 구분해서 판단해야 한다.
■ 투자자가 주목해야 할 다음 단계
앞으로 확인해야 할 핵심은 세 가지다.
첫째, 바이낸스와 비트겟의 공격에 사용된 시스템 침해 경로가 실제로 연결되는지 여부다.
둘째, 두 사건의 탈취 자금이 동일한 자금 세탁 인프라를 거쳤는지에 대한 주소 단위의 추가 검증이다.
셋째, 동결되지 않은 비트코인과 이더리움이 향후 어느 거래소와 브리지, 장외거래 경로로 이동하는지 여부다.
이 과정에서 공격자 관련 주소에 대한 거래소들의 모니터링과 수사기관의 국제 공조가 중요해질 전망이다.
[BlockchainSeoul INSIGHT]
“이번 사건의 핵심은 세계 최대 거래소가 해킹당했다는 사실을 넘어, 서로 다른 대형 해킹 사건들이 하나의 자금 세탁 네트워크로 연결될 가능성이 드러났다는 점이다.”
바이낸스에서 약 63억6,000만 달러, 비트겟에서 약 3억5,160만 달러.
두 사건의 추정 탈취 규모를 단순 합산하면 약 67억1,160만 달러에 달한다.
그러나 이 금액이 모두 동일한 조직의 범행으로 확정됐거나, 현재 전액이 회수 불가능하다는 뜻은 아니다.
더 주목해야 할 것은 공격 방식의 변화다.
과거에는 개인키 탈취가 거래소 해킹의 대표적인 위험으로 여겨졌다.
최근 사건에서는 거래 승인 화면, 내부 시스템, 서명 권한을 공격하는 방식이 중요한 위협으로 부상하고 있다.
보안의 핵심은 단순히 개인키를 안전하게 보관하는 것을 넘어, 누가 어떤 거래를 승인하는지와 그 승인 과정이 조작될 수 있는지를 검증하는 데 있다.
동시에 온체인 추적 기술은 서로 다른 사건 사이의 자금 이동 연결을 발견하는 중요한 수단으로 발전하고 있다.
다만 온체인에서 자금이 연결됐다는 사실과 실제 공격 주체가 동일하다는 결론 사이에는 추가적인 검증이 필요하다.
“블록체인은 돈이 이동한 흔적을 남긴다. 그러나 그 흔적이 가리키는 사람과 조직을 확정하려면 온체인 데이터와 오프체인 수사가 함께 필요하다.”
이번 바이낸스 사건은 글로벌 거래소의 내부 보안뿐 아니라 자금 세탁 방지와 국가 간 수사 공조의 중요성을 다시 부각시키고 있다.
Copyrights ⓒ BLOCKCHAINSEOUL. 무단 전재 및 재배포 금지