뉴스
2026년 9월 19일 토요일 05:50
GPT-6 아스트라, 1941년 독일군 에니그마 암호 해독…'비트코인 보안과 무관'
박원빈 기자wbpark@nanryna.kr
지명 ‘로제노’ 단서로 탐색 범위 축소…10시간 동안 후보 키 1480만개 검증 에니그마와 BTC 현대 암호체계 구조·난도 달라…월렛 해킹 의미 아냐
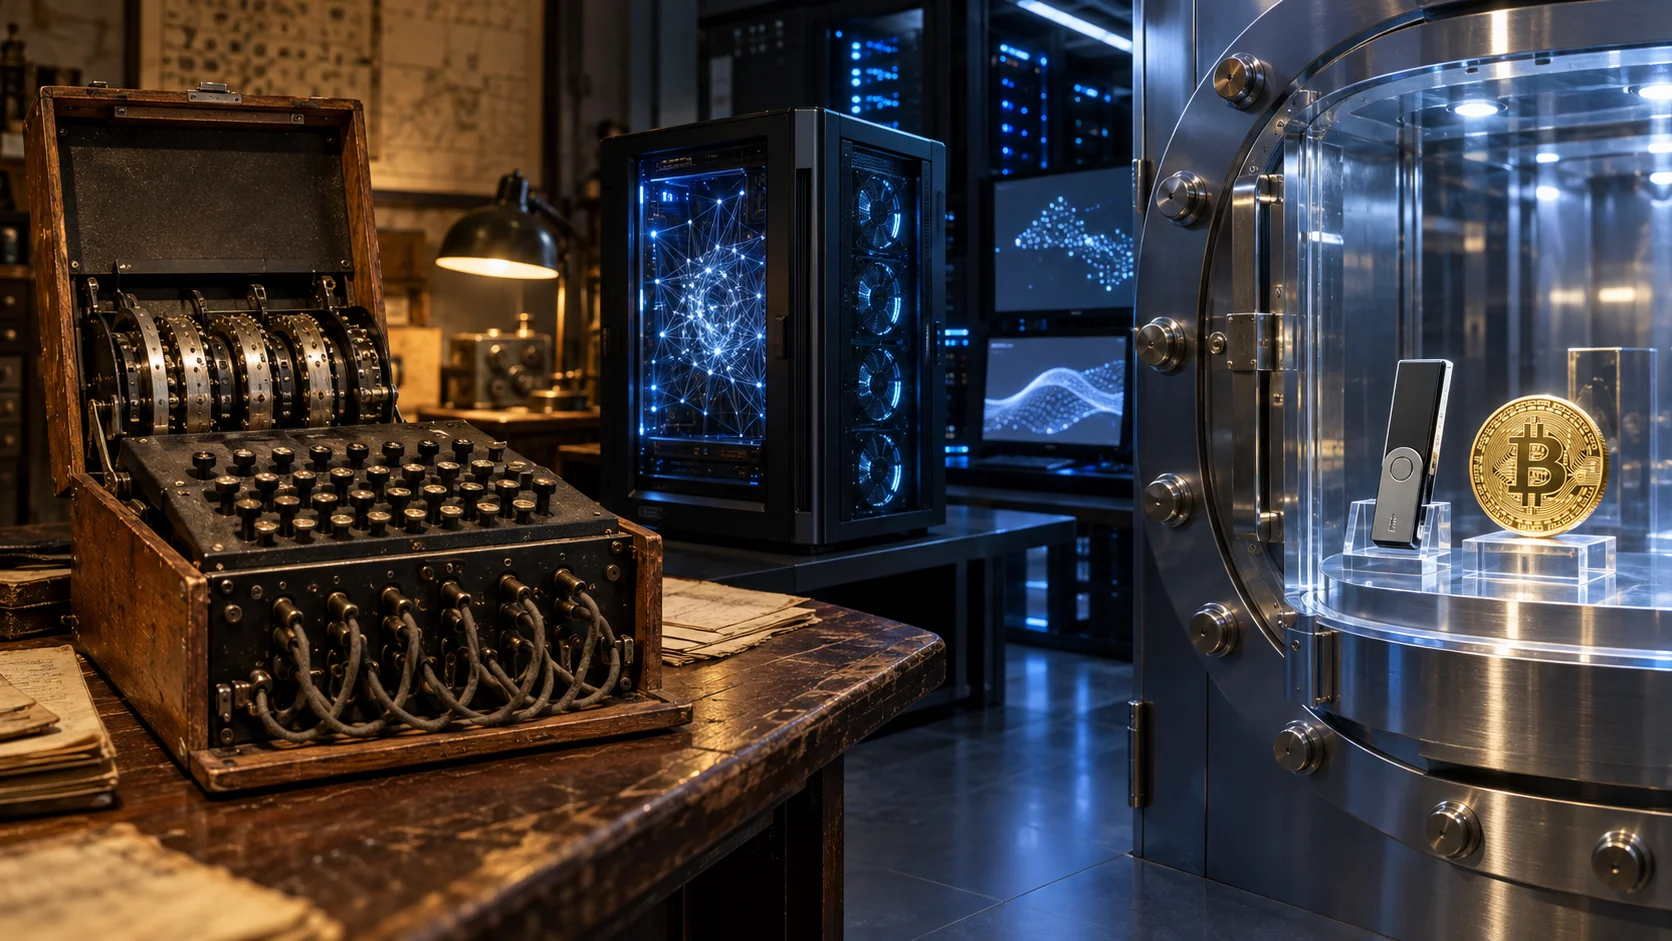
오픈AI의 차세대 인공지능 모델 GPT-6 아스트라(Astra)가 제2차 세계대전 당시 독일군이 사용한 에니그마(Enigma) 암호문을 해독한 것으로 전해졌다.
그러나 이번 사례를 비트코인(BTC) 등 현대 암호화폐 보안체계의 붕괴로 해석해서는 안 된다는 분석이 나온다.
비인크립토 등에 따르면 블룸버그에서 제품 개발 및 운영을 담당하는 카터 레펜은 GPT-6 아스트라를 활용해 1941년 작성된 독일군 에니그마 메시지의 해독을 시도했다.
해독 과정에서는 암호문과 관련된 지명인 ‘로제노(Rosenow)’가 핵심 단서로 사용됐다. 아스트라는 해당 단어가 암호문에 포함됐을 가능성을 바탕으로 후보 조합의 범위를 좁힌 뒤 약 10시간 동안 1480만개의 키를 검증해 원문을 찾아낸 것으로 전해졌다.
이는 인공지능 모델이 답을 직관적으로 추론해 암호를 즉시 풀었다기보다 문맥에서 유력한 단서를 찾고 이를 바탕으로 외부 연산과 반복적인 후보 검증을 수행한 결과에 가깝다.
대규모 키 탐색을 효율적으로 설계하고 관리하는 AI 에이전트의 활용 가능성을 보여준 사례로 평가할 수 있다.
에니그마는 여러 개의 회전식 로터와 배선판을 이용해 문자를 다른 문자로 치환하는 기계식 암호장치다.
설정 조합이 방대해 당시에는 강력한 보안 수단으로 여겨졌지만, 암호문의 반복 패턴과 운용 방식, 예상 가능한 단어를 이용하면 탐색 범위를 크게 줄일 수 있다는 약점이 확인됐다.
반면 비트코인은 에니그마와 전혀 다른 현대 암호기술을 사용한다. 비트코인 거래는 타원곡선 기반 전자서명을 통해 자금 소유권을 증명하고 블록과 거래 데이터를 연결하는 과정에는 SHA-256 해시함수가 활용된다.
비트코인 개인키를 알아내려면 현실적으로 감당하기 어려운 규모의 경우의 수를 탐색해야 한다. 이번 실험처럼 지명이나 문장 속 단어를 단서로 후보 키를 수천만개 수준까지 줄일 수 있는 구조도 아니다.
따라서 GPT-6 아스트라가 에니그마 암호를 해독했다는 사실만으로 비트코인 개인키를 추출하거나 월렛에서 자산을 탈취할 수 있다고 볼 근거는 없다.
에니그마 해독과 비트코인 전자서명 공격은 대상이 되는 암호체계와 필요한 연산 규모가 근본적으로 다르다.
다만 이용자가 짧거나 예측하기 쉬운 비밀번호를 사용하거나 시드 문구를 온라인에 노출하면 암호 알고리즘 자체가 깨지지 않아도 자산을 탈취당할 수 있다.
AI는 피싱 메시지 제작과 악성코드 개발, 유출된 개인정보 분석 등을 자동화해 이러한 운영상 보안 위험을 키울 가능성이 있다.
양자컴퓨터가 장기적으로 일부 공개키 암호체계에 영향을 줄 수 있다는 우려도 이번 에니그마 해독과는 별개의 문제다.
현재의 AI 모델이 에니그마 암호를 풀었다고 해서 양자컴퓨터 수준의 암호 해독 능력을 확보했다는 뜻은 아니다.
이번 사례는 AI가 역사적 문서 분석과 암호학적 단서 탐색, 대규모 반복 연산을 결합할 수 있음을 보여준다.
다만 오픈AI의 공식 비트코인 보안평가가 아니라 외부 관계자가 진행한 실험으로 보도된 사례인 만큼 구체적인 연산 환경과 재현 방법에 대한 추가 공개가 필요하다.
Copyrights ⓒ BLOCKCHAINSEOUL. 무단 전재 및 재배포 금지