뉴스
2026년 9월 29일 화요일 10:10
Bitget $3.8억·Drift $2.8억 털렸다…다음 세대 거래소는 완전히 달라질까
이윤호 기자bklove3474@naver.com
Bitget 대규모 보안사고 이후 다시 떠오른 CEX·DEX 보안 논쟁…“중요한 것은 중앙화냐 탈중앙화냐가 아니라 자산 통제권”
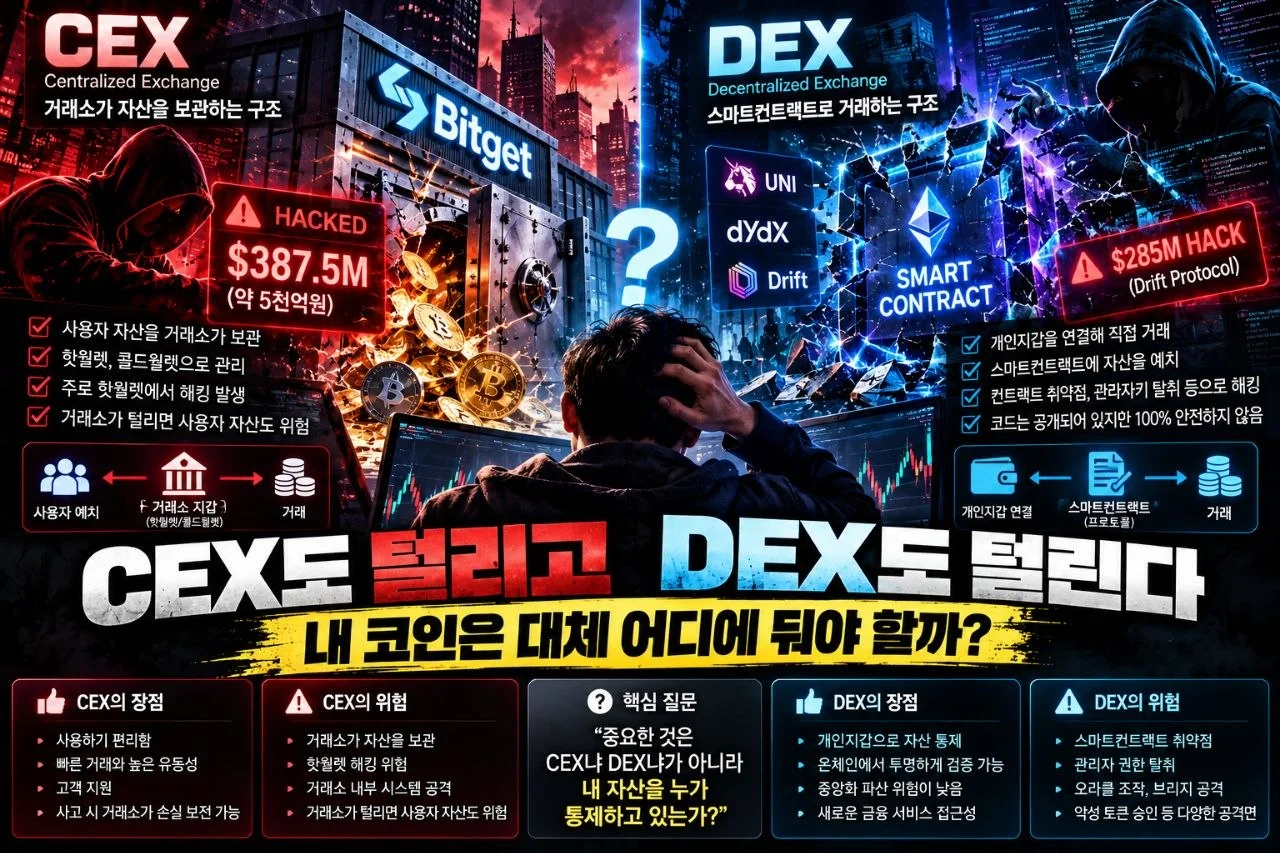
■ CEX는 거대한 ‘공동 금고’다
CEX의 구조부터 쉽게 생각해보자.
사용자가 거래소에 BTC나 ETH를 입금하면 자산의 실제 관리 권한은 거래소가 갖는다.
거래소는 이를 크게 두 종류의 지갑으로 관리한다.
핫월렛
→ 인터넷에 연결
→ 빠른 입출금
콜드월렛
→ 오프라인 또는 강하게 격리
→ 상대적으로 높은 보안
은행으로 비유하면 핫월렛은 계산대의 현금이고 콜드월렛은 지하 금고에 가깝다.
문제는 계산대에는 항상 일정한 돈이 있어야 한다는 것이다.
사용자가 출금을 요청할 때마다 콜드월렛에서 자산을 꺼낼 수 없기 때문이다.
그래서 해커 입장에서는 온라인 시스템과 연결돼 있는 핫·웜월렛 및 이를 제어하는 백엔드가 중요한 공격 대상이 된다.
■ Bitget도 결국 이 영역에서 사고가 발생했다
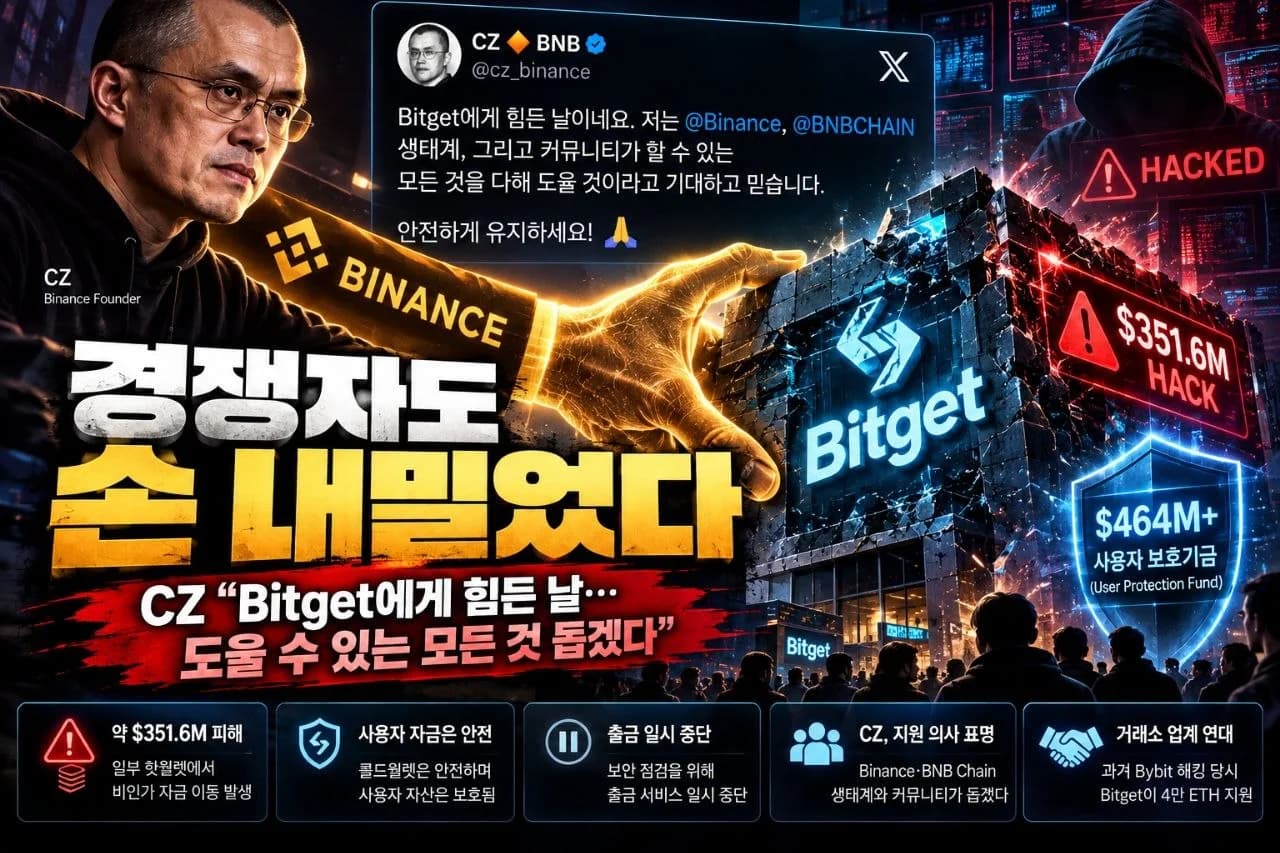
Bitget은 9월 24일 일부 핫월렛에서 비인가 자금 이동을 탐지했다고 발표했다.
초기 피해 추정액은 약 3억5,160만달러였다.
이후 Zcash와 TRON 등 추가 거래를 분류하면서 공격자 통제 주소로 이동한 자산 규모를 약 3억8,750만달러로 상향했다.
Bitget에 따르면 콜드월렛은 영향을 받지 않았다.
즉 이번 사건 역시
거래소 전체 금고가 한 번에 뚫렸다기보다
온라인 거래와 출금을 위해 운영되는 지갑 및 관련 시스템이 공격 대상이 된 사례로 볼 수 있다.
■ “그러면 DEX로 가면 되잖아?”
여기서 많은 사람이 생각한다.
Not your keys, not your coins.
개인지갑을 사용하고 DEX에서 거래하면 거래소 해킹 위험에서 벗어날 수 있다는 것이다.
절반은 맞고 절반은 틀리다.
일반적인 DEX에서는 CEX처럼 거래소 계정에 자산을 입금해 거래소가 개인키를 보관하는 구조가 아니다.
사용자가 MetaMask나 하드웨어월렛 등 자신의 지갑을 직접 연결한다.
하지만 여기서 중요한 차이가 있다.
‘지갑을 연결하는 것’과
‘프로토콜에 자산을 맡기는 것’은 같은 행동이 아니다.
단순 스왑은 사용자가 자신의 지갑에서 스마트컨트랙트를 호출해 거래를 실행하고 자산을 다시 지갑에서 보유할 수 있다.
반면 유동성 공급, 대출, 스테이킹, 파생상품 거래 등에서는 자산을 스마트컨트랙트의 Vault나 Pool에 예치하는 경우가 많다.
이 순간부터 새로운 위험이 생긴다.
■ CEX의 금고가 ‘스마트컨트랙트’로 바뀌었을 뿐
DEX에서 문제가 발생하는 방식은 CEX와 다르다.
대표적인 공격면은
스마트컨트랙트 버그
관리자 권한 탈취
멀티시그 서명 탈취
오라클 가격 조작
브리지 취약점
프론트엔드 해킹
악성 토큰 승인
개인키·시드문구 탈취
등이다.
CEX에서는 거래소가 보안을 책임지는 비중이 크다면,
DEX에서는
프로토콜 코드
+
관리자 권한
+
사용자 지갑
+
외부 인프라
전체가 보안 영역이 된다.
그래서 ‘탈중앙화’라는 단어가 곧 ‘해킹 불가능’을 의미하지 않는다.
■ Drift 사건이 보여준 더 무서운 문제
2026년 4월 Drift Protocol에서는 약 2억8,500만달러 규모의 자산이 빠져나가는 대형 사고가 발생했다.
흥미로운 점은 이것이 단순히 스마트컨트랙트 코드 한 줄의 버그 때문만은 아니었다는 것이다.
공격자는 보안위원회 멀티시그 서명 과정과 Solana의 durable nonce 기능을 악용해 관리자 권한을 장악했다.
이후 가치가 사실상 없는 토큰을 담보로 등록하고 출금 제한 등을 변경한 뒤 실제 USDC·SOL·ETH 등을 빼냈다.
코드는 블록체인 위에 있었지만,
그 코드를 변경할 수 있는 ‘권한’이 존재했다.
결국 DEX에서도 가장 중요한 질문 중 하나는 이것이다.
“이 프로토콜의 관리자 키를 누가 가지고 있는가?”
■ 그래서 CEX와 DEX 중 어디가 더 안전할까
정답은 생각보다 단순하지 않다.
CEX는
사용하기 편하다.
빠르다.
고객지원이 있다.
사고 발생 시 거래소가 손실을 보전할 수도 있다.
하지만 사용자가 개인키를 직접 통제하지 않는다.
DEX는
개인지갑을 사용할 수 있다.
온체인으로 거래를 검증할 수 있다.
중앙 거래소의 파산 위험을 줄일 수 있다.
하지만 스마트컨트랙트와 개인키 관리 위험을 사용자가 직접 부담한다.
즉 위험이 사라지는 것이 아니다.
위험의 위치가 바뀐다.
■ 그런데 다음 세대 DEX는 조금 다를 수 있다
여기서 Web3 시장의 다음 단계가 나온다.
현재 많은 DEX·PerpDEX는 거래하기 위해 일정 자산을
Vault
Pool
Margin Account
등에 예치해야 한다.
그렇다면 반대로 생각해볼 수 있다.
“돈은 내 지갑에 그대로 있는데 거래만 할 수 없을까?”
즉
SELF-CUSTODY
+
TRADING
을 동시에 구현하는 구조다.
사용자는 자신의 자산 통제권을 최대한 유지하면서 거래에 필요한 순간에만 제한된 권한을 프로토콜에 부여하는 것이다.
Account Abstraction,
Session Key,
Intent 기반 거래,
Permit 기반 서명,
MPC,
ZK 기술
등이 발전하면서 이러한 방향의 사용자 경험은 점점 현실적인 연구 영역이 되고 있다.
다만 여기에도 중요한 한계가 있다.
특히 레버리지 파생상품에서는 포지션 청산과 담보 확보가 필요하기 때문에 자산을 아무런 제약 없이 개인지갑에 그대로 두면서 동시에 완전한 거래를 구현하기는 어렵다.
결국 다음 세대의 경쟁은
‘자산을 아예 맡기지 않는다’
보다
‘프로토콜이 가져가는 자산 통제권을 얼마나 최소화할 수 있는가’
에 가까울 가능성이 높다.
[BlockchainSeoul INSIGHT]
CEX와 DEX의 보안 논쟁에서 가장 흔한 착각이 있다.
CEX → 위험
DEX → 안전
이라는 이분법이다.
실제 구조는 다르다.
CEX
→ 거래소를 신뢰한다.
DEX
→ 코드와 관리자 권한을 신뢰한다.
SELF-CUSTODY
→ 결국 나 자신을 신뢰해야 한다.
위험은 사라지지 않는다.
신뢰해야 하는 대상만 바뀐다.
그래서 앞으로 거래소의 경쟁력은 단순히
TPS,
수수료,
레버리지,
유동성
만으로 결정되지 않을 가능성이 있다.
다음 경쟁은 ‘Custody’다.
1세대 CEX
내 돈 → 거래소 지갑 → 거래
2세대 DEX
내 지갑 → 스마트컨트랙트/Vault → 거래
그리고 앞으로 시장이 원하는 방향은
내 지갑
→ 최소한의 권한만 부여
→ 거래
→ 자산 통제권은 최대한 사용자에게 유지
일 수 있다.
쉽게 말하면
“내 돈은 내가 가지고 있는데 거래는 된다.”
물론 이를 완벽하게 구현하는 것은 어렵다.
특히 선물·레버리지 거래에서는 담보와 강제청산을 보장해야 하기 때문이다.
하지만 불가능해 보이는 이 문제를 해결하는 프로젝트가 등장한다면,
그것은 단순히 또 하나의 DEX가 아니라
CEX와 DEX 사이의 경계를 다시 정의하는 거래소가 될 수 있다.
Bitget과 Drift의 사고가 우리에게 던지는 질문도 결국 같다.
“어디에서 거래할 것인가?”보다 먼저 물어야 한다.
“내 돈의 최종 통제권은 지금 누구에게 있는가?”
Web3의 다음 경쟁은 거래 속도가 아니라
‘통제권을 사용자에게 얼마나 돌려줄 수 있는가’에서 시작될지도 모른다.
출처: 불개미 crypto
Copyrights ⓒ BLOCKCHAINSEOUL. 무단 전재 및 재배포 금지